Samen over informatiemanagement
Mirjam Kaijser en Rene Vlieger hebben allebei hun eigen kijk op informatiemanagement.
Mirjam werkt al ruim 20 jaar in de publieke IT en helpt informatiemanagers, bestuurders en teams om overzicht en grip te krijgen op complexe IT-vraagstukken. Haar uitgangspunt: IT gaat uiteindelijk altijd over mensen, processen en de keuzes die je samen maakt.
René is consultant, trainer & Microsoft 365- en Purview-specialist en houdt zich dagelijks bezig met vraagstukken rondom informatiemanagement, governance, databeveiliging en digitale samenwerking. Hij helpt organisaties om structuur aan te brengen in een steeds complexer digitaal landschap. Daarbij kijkt hij verder dan techniek alleen: uiteindelijk gaat informatiemanagement volgens hem over vertrouwen, verantwoordelijkheid en het slim organiseren van informatie.
In deze blogserie duiken we in onderwerpen rondom informatiemanagement. We delen ieder onze visie, ervaringen en praktische inzichten en verwijzen vanuit onze eigen websites naar elkaars blogs. Zo ontstaat een serie waarin we elkaar aanvullen, uitdagen en hopelijk ook jou aan het denken zetten. Twee perspectieven, één onderwerp: hoe zorg je dat informatie en IT je organisatie daadwerkelijk verder helpen?
Lees je mee?
De eerste blog gemist? Je leest ‘m hier: Digitale transformatie begint niet bij technologie, maar bij leiderschap
Iedereen betrokken, niemand verantwoordelijk: het eigenaarschap van informatie
In onze eerste blog uit deze serie gingen we in op digitaal leiderschap. Zonder leiderschap geen richting. Zonder richting faalt je digitale transformatie, want digitale transformatie begint met richting.
Maar richting alleen is onvoldoende zonder een stevige basis om op te bouwen. Zodra ambities, risico’s en gewenste waarde zijn benoemd, en de fundering op orde is, volgt de lastigste vraag: wie is waarvan eigenaar? Daar gaan we in dit blog verder op in.
Informatie raakt vrijwel iedere discipline. Daardoor lijkt informatiebeheer een gezamenlijke verantwoordelijkheid. Dat klinkt positief, maar kan in de praktijk betekenen dat niemand daadwerkelijk beslist.
Mirjam: Ik herinner mij een coaching sessie met een team. De coach had een cirkel op de grond getekend en stelde ons de vraag: hoe verantwoordelijk voel jij je? Zonder twijfel en behoorlijk resoluut ging ik midden in de cirkel staan. Ik voelde me ontzettend verantwoordelijk. Toen kwam de volgende vraag. Hoe verantwoordelijk ben je hiervoor? Die vraag kwam binnen, want ik besefte mij: dit is helemaal niet mijn verantwoordelijkheid. Ik ging zo ver mogelijk bij de cirkel vandaan staan. Ik zag ineens in waarom mijn acties vaak voelden als vechten tegen de bierkaai. Verantwoordelijkheid zonder bevoegdheid is geen leiderschap, het is slachtofferschap. Dáárom voelde ik me een Don Quichote. Betrokken bij alles maar verantwoordelijk voor niets. En dat is precies de valkuil die ik bij veel organisaties terug zie komen.
Betrokken zijn is iets anders dan eigenaar zijn. En eigenaar zijn is weer iets anders dan zelf uitvoeren. Juist die drie worden in organisaties nogal eens door elkaar gehaald.
De estafette van het ontlopen
Wie bepaalt welke informatie betrouwbaar is, wie toegang krijgt, hoe lang zij wordt bewaard en of zij door een AI-toepassing mag worden gebruikt?
Bij dit soort vragen ontstaat vaak een estafette van verantwoordelijkheden:
- de business wijst naar IT: “Zij beheren het systeem toch?”
- IT wijst naar informatiebeheer: “Zij bepalen de bewaartermijn”
- informatiebeheer wijst naar security of privacy: “Zij moeten het goedkeuren”
- adviseurs stellen kaders, maar voeren niets uit.
- het bestuur verwacht dat het “operationeel geregeld” is.
Bij AI wordt dit nog zichtbaarder. Praktijkpublicaties rond AI (zoals The invisible enterprise: Shadow AI and the ungovern frontier door Cloud Security Alliance) laten zien dat toepassingen op de werkvloer in gebruik worden genomen, voordat privacytoetsing, beleid of expliciet eigenaarschap zijn ingericht.
De proceseigenaar draagt het risico van de keuzes binnen diens proces. Een IT- of security expert kan adviseren, maar neemt dat eigenaarschap niet automatisch over.
Eigenaar hoort bij het proces.
De oplossing is helder. Informatie-eigenaarschap hoort bij het proces waarin de informatie ontstaat en wordt gebruikt.
IT, privacy, security en informatiebeheer ondersteunen en bewaken, maar vervangen het eigenaarschap van de proceseigenaar niet.
Zie het als de CV-ketel in je woning. Heb je een koopwoning en lease je de CV-ketel niet, dan ben jij de eigenaar. Jij bepaalt hoe warm je woning moet zijn, of je wel of geen CO2-meter ophangt en hoe warm je warme kraanwater moet zijn. De monteur zorgt ervoor dat de ketel werkt en lost storingen voor je op. Het is aan jou om storingen te signaleren en het advies van de monteur op te volgen.
Wat betekent dit nu in de praktijk
Wie is eigenlijk de eigenaar van informatie?
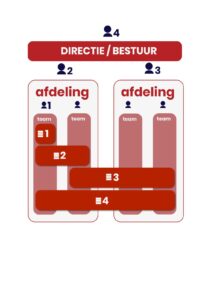
1. Teamniveau: Informatie die binnen een team wordt gebruikt, valt onder de verantwoordelijkheid van de teamleider. De teamleider is eigenaar.
2. Afdelingsniveau: Informatie die binnen een afdeling wordt gebruikt, valt onder de verantwoordelijkheid van het afdelingshoofd. Het afdelingshoofd is eigenaar.
3. Afdelingsoverstijgend niveau: Informatie die door meerdere afdelingen wordt gebruikt, krijgt één eigenaar uit de betrokken afdelingshoofden. Het MT bepaalt wie deze verantwoordelijkheid krijgt.
4. Organisatiebreed niveau: Informatie die organisatiebreed wordt gebruikt, valt onder de verantwoordelijkheid van het bestuur of de directie. Het bestuur of de directie is de eigenaar.
Je hoeft geen techneut te zijn.
Hier haken bestuurders en lijnmanagers af. “Ik heb hier toch helemaal geen kennis van, hoe kan ik er dan eigenaar van zijn”. Het antwoord is dat jij juist wel eigenaar bent.
Je bent ook niet de eigenaar van je CV-ketel omdat je weet hoe je deze technisch moet onderhouden. Je bent eigenaar omdat deze jouw huis verwarmt. De monteur zorgt ervoor dat deze veilig werkt, jij bepaalt de warmte in jouw huis.
Zo is het ook met informatie. De proceseigenaar bepaalt:
- Waarom hebben we deze informatie nodig?
- Welke kwaliteit is vereist voor ons besluit?
- Welk risico accepteren we op de vlakken beschikbaarheid, integriteit en vertrouwelijkheid?
Je hoeft geen techneut te zijn om deze vragen te kunnen beantwoorden. Sterker nog, jij bent degene die jouw proces door en door kent, niet de techneut. Daarom ben jij ook de aangewezen persoon om deze vragen te beantwoorden.
Eigenaarschap betekent bovendien niet dat je alles zelf moet uitvoeren. De proceseigenaar hoeft geen rechten in Microsoft 365 aan te passen of technische beveiligingsmaatregelen in te richten. Deze moet wel kunnen bepalen wat nodig is, besluiten kunnen nemen en iemand kunnen aanspreken op de uitvoering.
Vier vormen van verantwoordelijkheid
Om eigenaarschap goed te borgen in de organisatie onderscheiden we vier rollen. Het probleem is niet dat meerdere rollen betrokken zijn. Het probleem ontstaat wanneer eigenaarschap en mandaat niet expliciet zijn.
Een praktisch voorbeeld: bij het gebruik van AI bepaalt het bestuur hoeveel risico de organisatie accepteert, de proceseigenaar welke informatie en kwaliteit nodig zijn, de informatiemanager hoe informatie wordt georganiseerd en IT hoe dit technisch veilig wordt ingericht. Iedereen heeft een rol, maar niet iedereen is eigenaar van dezelfde beslissing.
- Bestuurlijke verantwoordelijkheid
Bepaalt ambitie, risicobereidheid en verantwoordingsniveau (Het ‘Waarom’). - Procesverantwoordelijkheid
Bepaalt functionele noodzaak en kwaliteitseisen (De ‘Wat’) - Informatiekundige verantwoordelijkheid
Verbindt informatie, proces, bewaarbeleid, vindbaarheid en gebruik (De ‘Hoe’). - Technische verantwoordelijkheid
Richt systemen, rechten, monitoring en beveiligingsmaatregelen in. (Het faciliteren van de ‘Hoe’)
Governance als beslisarchitectuur
Hoe borgen we dat deze rollen ook echt samenwerken en niet langs elkaar heen werken? Door governance niet als een dik beleidsdocument te benaderen maar als een beslisarchitectuur. Governance moet antwoord geven op:
- wie mag beslissingen nemen;
- waarover mag die rol beslissingen nemen;
- welke informatie is voor het besluit nodig;
- wie wordt geraadpleegd;
- wie controleert de uitvoering;
- wanneer is escalatie noodzakelijk?
Governance is daarmee geen organogram en ook geen beleidsdocument. Het is de architectuur van besluitvorming.
Een praktische manier om dit in te richten is om voor elk domein de rollen expliciet te maken. Denk hierbij aan een compacte RACI-tabel. Let er daarbij op dat de rol ‘Accountable’ altijd ligt bij degene die het proces aanstuurt, en niet bij de IT’er of informatiemanager.
Eigenaarschap vraagt handelingsruimte
Iemand eigenaar noemen zonder tijd, kennis, mandaat of rapportage is symbolisch eigenaarschap. Dat is dodelijk. Een informatie-eigenaar moet kunnen handelen:
- afwijkingen kunnen laten herstellen
- toegang kunnen laten herzien
- risico’s kunnen escaleren.
Zonder dit mandaat is de titel ‘eigenaar’ slechts een etiket, waardoor de aangewezen persoon zich wel verantwoordelijk voelt, maar het in de praktijk niet is.
Voorbeeld uit de praktijk: de samenwerkingsomgeving
Een projectteam gebruikt een samenwerkingsomgeving met externe deelnemers. Na afloop blijft de toegang open. Niemand verwijdert de externen. Mensen zijn niet onzorgvuldig, maar er is nooit afgesproken wie verantwoordelijk is voor (periodieke) beoordeling.
Dit is geen technisch probleem. IT kan technisch zien wie toegang heeft, maar weet niet automatisch wie nog bij het proces betrokken is. Dat weet de proceseigenaar. Het echte probleem is dus het ontbreken van eigenaarschap.
Hoe los je dit op? Koppel het eigenaarschap aan de procesverantwoordelijke en maak technische rapportage beschikbaar. Controle wordt zo een natuurlijk onderdeel van het proces en geen achteraf-klusje voor de IT-afdeling.
Wat we nog mee willen geven…
- Bestuurder: accepteer geen risico zonder benoemde eigenaar.
- Informatiemanager: geef een advies over de governance, en laat deze vastleggen.
- IT-manager: rapporteer technische afwijkingen niet als “bugs”, maar in termen van proces- en organisatierisico. Spreek de taal van de eigenaar.
- CIO: bespreek governance aan de hand van echte dilemma’s, niet uitsluitend aan de hand van modellen.
Conclusie
Governance begint waar verantwoordelijkheid concreet genoeg wordt om een besluit te nemen. Een risico zonder eigenaar verdwijnt niet; het verdwijnt alleen uit beeld tot het een incident wordt.
Wanneer eigenaarschap duidelijk is, kan de organisatie bepalen hoe informatie in het dagelijkse werk moet worden gecreëerd, gedeeld, beschermd en bewaard. Daarmee komen we bij de plek waar beleid werkelijkheid wordt: de digitale werkplek. In de volgende blog kijken we waarom je samenwerkingsomgeving waarschijnlijk meer op een rommelige netwerkschijf lijkt dan op een moderne werkplek, en hoe je dat oplost.
Wil je zelf je beslisarchitectuur toetsen?
Herken je de estafette van het ontlopen? Of merk je dat er veel mensen betrokken zijn, maar niemand daadwerkelijk beslist? We gaan hierover graag het gesprek met je aan.
Deel je ervaring. Loop je zelf tegen slecht belegd eigenaarschap aan, of heb je juist een mooi voorbeeld van hoe het wel werkt? Laat het ons weten.
Volg de serie. In het volgende deel duiken we in de plek waar beleid werkelijkheid wordt: de digitale werkplek. We gaan in op waarom je samenwerkingsomgeving waarschijnlijk meer op de oude netwerkschijf lijkt dan op een moderne werkplek, én hoe je dat oplost zonder nieuwe regels te introduceren. Volg ons om geen deel te missen.
Wil je weten waar jouw organisatie staat qua eigenaarschap? Neem gerust contact op met een van ons voor een vrijblijvend gesprek over waar jullie beslisrechten, risicobeeld en informatiehuishouding op dit moment staan, en wat een logische vervolgstap zou zijn.
René volg je hier: LinkedIn